Phishing jak rozpoznać zanim z pozornie zwykłej wiadomości powstanie problem z kontem bankowym, pocztą albo profilem społecznościowym? Najważniejsze sygnały to presja czasu, prośba o kliknięcie w link lub podanie danych oraz sytuacja, w której nadawca próbuje skłonić odbiorcę do działania poza normalnym kanałem kontaktu. Fałszywa wiadomość nie musi już zawierać błędów językowych ani wyglądać amatorsko, dlatego w 2026 roku lepiej oceniać jej mechanizm niż stylistykę.
Oszust może podszyć się pod bank, kuriera, urząd, operatora płatności, pracodawcę albo znajomego. Zmienia się dekoracja, ale cel pozostaje podobny: przejąć dane logowania, numer karty, kod BLIK, kod jednorazowy albo skłonić ofiarę do wykonania przelewu.
Anatomia ataku: presja + link
Większość skutecznych prób phishingu wykorzystuje emocję, która ma skrócić czas na zastanowienie. Może to być strach przed blokadą konta, ciekawość, obietnica zwrotu pieniędzy, informacja o nieudanej dostawie albo polecenie „szefa”, które rzekomo trzeba wykonać natychmiast.
Typowa wiadomość wygląda niewinnie:
„Wykryliśmy nietypowe logowanie. Dostęp do rachunku zostanie ograniczony. Potwierdź dane w ciągu 30 minut: [link]”.
Problemem nie jest samo zdanie o nietypowym logowaniu. Prawdziwe usługi również ostrzegają o bezpieczeństwie. Podejrzenie powinno wzbudzić połączenie pilności z linkiem prowadzącym bezpośrednio do strony logowania albo płatności.
Atak można rozpisać na prosty ciąg:
- Wiadomość pojawia się niespodziewanie.
- Nadawca przedstawia problem albo atrakcyjną korzyść.
- Odbiorca dostaje mało czasu na reakcję.
- Wiadomość prowadzi do strony kontrolowanej przez oszusta.
- Strona naśladuje bank, sklep, pocztę albo operatora przesyłki.
- Podane dane trafiają do przestępcy.
- Ofiara może zostać poproszona również o kod SMS, BLIK lub autoryzację w aplikacji.
Phishing działa więc przede wszystkim jako atak na proces podejmowania decyzji. Technicznie strona może być bardzo prosta, jeśli komunikat skutecznie przekona odbiorcę, że musi działać natychmiast.
Podstawowe zasady ochrony kont, aktualizacji, haseł i bezpiecznego korzystania z usług internetowych dobrze uzupełnia przewodnik podstawy cyberbezpieczeństwa.
Im mocniej wiadomość naciska na natychmiastową reakcję, tym więcej powodów, żeby przerwać działanie i wejść do usługi własną drogą.
7 sygnałów ostrzegawczych
Nie ma jednego testu, który wykrywa wszystkie oszustwa. Siedem sygnałów poniżej działa najlepiej łącznie. Jeden element może być przypadkiem, trzy naraz powinny już zatrzymać dalsze klikanie.
1. Wiadomość tworzy sztuczny termin
„Masz 15 minut”, „konto zostanie zablokowane dzisiaj”, „ostatnia szansa na odbiór przesyłki”. Presja ma ograniczyć sprawdzanie szczegółów.
2. Link jest ważniejszy niż informacja
Treść prowadzi odbiorcę do przycisku „Potwierdź”, „Zapłać”, „Zaloguj się”, „Odblokuj”. Bez kliknięcia właściwie nie da się nic zrobić.
3. Nadawca prosi o dane, których nie powinien potrzebować
Hasło, pełne dane karty, kod uwierzytelniający albo kod BLIK to informacje, których nie należy przekazywać komuś tylko dlatego, że telefon czy e-mail wygląda wiarygodnie.
4. Adres nadawcy nie pasuje do marki
Nazwa wyświetlana w skrzynce może brzmieć „Bank XYZ”, podczas gdy rzeczywisty adres zawiera przypadkową domenę. Sama nazwa nadawcy nie jest więc dowodem autentyczności.
5. Adres strony jest podobny, ale nie identyczny
Jedna dodatkowa litera, myślnik, obca końcówka domeny albo nazwa marki umieszczona jedynie w części adresu może zostać przeoczona na telefonie.
6. Historia nie zgadza się z rzeczywistością
SMS o paczce, gdy niczego nie zamawiano. Faktura od nieznanego dostawcy. Prośba „banku” o instalację aplikacji do pomocy technicznej.
7. Rozmówca zniechęca do samodzielnej weryfikacji
Fałszywy konsultant może twierdzić, że rozłączenie rozmowy uniemożliwi ochronę pieniędzy. To bardzo mocny sygnał ostrzegawczy.
| Sygnał | Bezpieczna reakcja |
|---|---|
| „Konto zostanie zablokowane” | otwórz aplikację banku samodzielnie |
| „Dopłać 1,49 zł do paczki” | sprawdź przesyłkę w aplikacji kuriera |
| „Podaj kod z SMS” | przeczytaj dokładnie treść SMS-u, nie dyktuj kodu |
| „Zainstaluj aplikację pomocy” | przerwij rozmowę |
| „Kliknij, aby odebrać zwrot” | wejdź samodzielnie na stronę instytucji |
| „Szef potrzebuje BLIK-a” | potwierdź prośbę drugim kanałem |
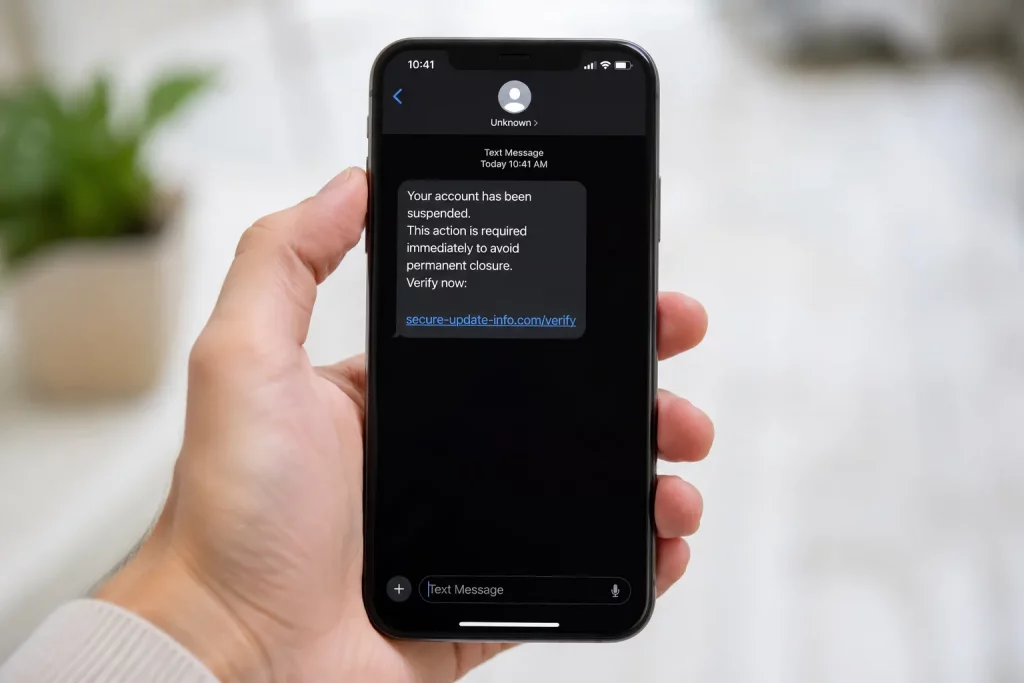
Schematy 2026: paczki, banki, faktury, BLIK
Scenariusze phishingowe zmieniają szczegóły szybciej niż podstawowy mechanizm. W jednej kampanii przesyłka wymaga rzekomej dopłaty, w następnej pojawia się zwrot podatku albo wygasająca subskrypcja. Dlatego zapamiętywanie pojedynczych tekstów wiadomości daje słabszą ochronę niż rozumienie sposobu działania oszustwa.
Oszustwo na dopłatę do paczki wykorzystuje zwykle bardzo niską kwotę. Kilka złotych nie uruchamia takiej ostrożności jak przelew na 2000 zł, więc odbiorca łatwiej przechodzi do płatności. Fałszywa strona może następnie poprosić o znacznie więcej danych, niż wymagałaby zwykła dopłata.
Przykład:
„Twoja przesyłka została wstrzymana z powodu brakującej opłaty 2,17 zł. Ureguluj należność: [link]”.
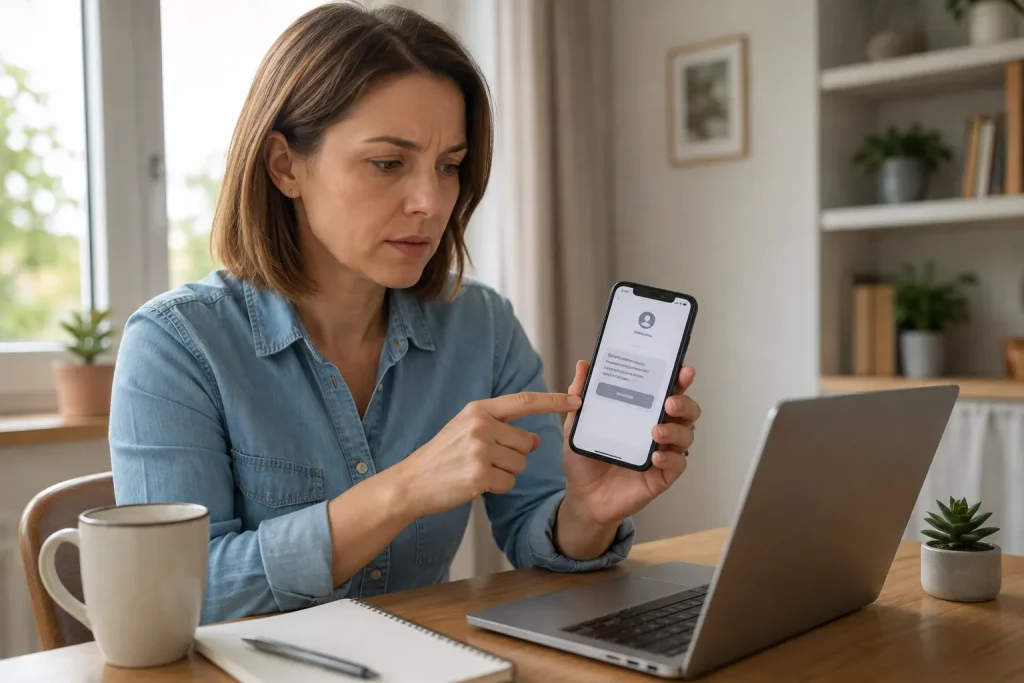
Drugi klasyczny wariant to fałszywy sms z banku. Wiadomość informuje o blokadzie, przelewie oczekującym na anulowanie albo nowym urządzeniu. Link prowadzi do kopii panelu bankowości internetowej.
W telefonicznych atakach sytuacja może być bardziej przekonująca. Rozmówca przedstawia się jako pracownik działu bezpieczeństwa, zna imię klienta albo część publicznie dostępnych danych i przekonuje, że właśnie trwa próba kradzieży pieniędzy. Następnie proponuje „konto techniczne”, instalację oprogramowania lub podanie kodu.
Kolejny schemat wykorzystuje faktury. Wiadomość trafiająca do firmy zawiera zmieniony numer rachunku, link do dokumentu albo plik podszywający się pod fakturę. Szczególnie niebezpieczna jest sytuacja, gdy treść pasuje do normalnego rytmu pracy.
Oszustwa BLIK często zaczynają się inaczej. Przestępca przejmuje konto w komunikatorze i pisze do znajomych właściciela:
„Jestem przy kasie i karta mi nie przechodzi. Możesz wysłać BLIK? Oddam wieczorem”.
Znajomy może znać osobę, jej zdjęcie i historię rozmowy. To nadal nie potwierdza, że wiadomość wysłała właściwa osoba. Kod BLIK najlepiej przekazywać dopiero po niezależnym potwierdzeniu prośby, na przykład krótkiej rozmowie telefonicznej.
Rozpoznawanie manipulacji w wiadomościach ma sporo wspólnego z oceną innych treści w sieci. Podobne mechanizmy presji, emocji i podszywania się pod źródło opisuje poradnik jak rozpoznać fake news.
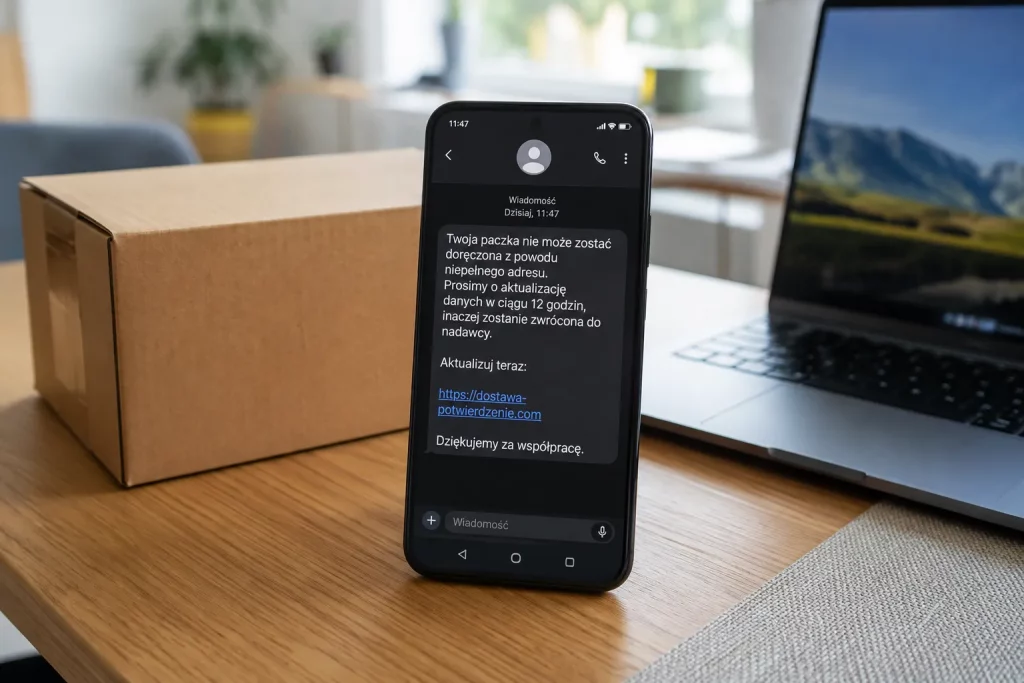
Sprawdzanie linku i nadawcy
Nie trzeba być administratorem sieci, żeby wykonać podstawową weryfikację. Najważniejsza zasada brzmi: jeśli wiadomość dotyczy prawdziwej usługi, nie trzeba korzystać z drogi zaproponowanej w tej wiadomości.
Bank informuje o problemie? Otwórz jego aplikację. Kurier pisze o paczce? Uruchom oficjalną aplikację lub wpisz znany adres serwisu samodzielnie. Sklep zgłasza nieudaną płatność? Wejdź do historii zamówień bez używania linku z e-maila.
Jak sprawdzić link bez otwierania go? Na komputerze można zatrzymać kursor nad odnośnikiem i zobaczyć rzeczywisty adres. W telefonie długie przytrzymanie często pozwala wyświetlić podgląd URL. Nie należy jednak przechodzić dalej tylko po to, żeby „zobaczyć, czy strona wygląda prawdziwie”.
Wygląd strony ma niewielką wartość jako dowód. Logo, kolory i układ prawdziwego serwisu można skopiować. Ważniejsza jest domena.
Przykładowa różnica:
| Adres | Ocena |
|---|---|
bank-przyklad.pl | może być prawidłową domeną tylko wtedy, gdy faktycznie należy do banku |
bank-przyklad.potwierdzenie-login.example | domeną jest końcowa część, nie nazwa banku na początku |
bank-przyklad-secure.example | podobieństwo nazwy nie potwierdza własności |
| skrócony link bez widocznej domeny | wymaga szczególnej ostrożności |
Certyfikat HTTPS i symbol kłódki również nie rozwiązują problemu. Połączenie może być szyfrowane, a strona nadal należeć do oszusta.
Adres e-mail analizuje się podobnie. Wyświetlana nazwa „Dział księgowości” może zostać wpisana przez każdego. Znaczenie ma pełny adres oraz to, czy wiadomość pasuje do wcześniejszego sposobu kontaktu.
Kliknąłem — protokół ratunkowy
Samo otwarcie linku nie zawsze oznacza przejęcie konta. Znacznie ważniejsze jest to, co wydarzyło się później. Inne działania są potrzebne po samym wejściu na stronę, inne po podaniu hasła, a jeszcze inne po przekazaniu danych karty lub zatwierdzeniu operacji bankowej.
Jeśli pojawia się pytanie co zrobić po kliknięciu w link, najpierw trzeba ustalić zakres zdarzenia.
Jeśli tylko otwarto stronę
Nie podawaj danych i zamknij kartę. Jeśli witryna zaproponowała pobranie pliku lub instalację aplikacji, nie uruchamiaj pobranego materiału. Sprawdź listę pobrań i usuń niepotrzebny plik bez jego otwierania.
Jeśli podano login i hasło
- Otwórz prawdziwy serwis własną drogą.
- Natychmiast zmień hasło.
- Jeśli to samo hasło działało gdzie indziej, zmień je również tam.
- Wyloguj pozostałe sesje, jeśli usługa ma taką opcję.
- Włącz lub sprawdź uwierzytelnianie dwuetapowe.
- Skontroluj adres e-mail i numer telefonu do odzyskiwania konta.
- Sprawdź historię logowań i zmian ustawień.
Jeśli podano dane karty lub bankowości
Kontakt z bankiem powinien nastąpić od razu przez oficjalny numer lub aplikację. Trzeba poinformować, jakie dane zostały ujawnione i czy zatwierdzono jakiekolwiek operacje. Bank może zdecydować o blokadzie karty, dostępu lub innych zabezpieczeniach.
Jeśli zainstalowano aplikację na polecenie rozmówcy
Sytuacja jest poważniejsza, zwłaszcza jeśli aplikacja otrzymała szerokie uprawnienia albo pozwalała na zdalną obsługę telefonu lub komputera. Nie należy dalej wykonywać instrukcji rozmówcy. Dostęp do banku i poczty najlepiej zabezpieczać z innego, zaufanego urządzenia.
Po błędzie liczy się szybkość reakcji, nie wstyd. Odkładanie telefonu do banku na następny dzień daje oszustowi dodatkowy czas.
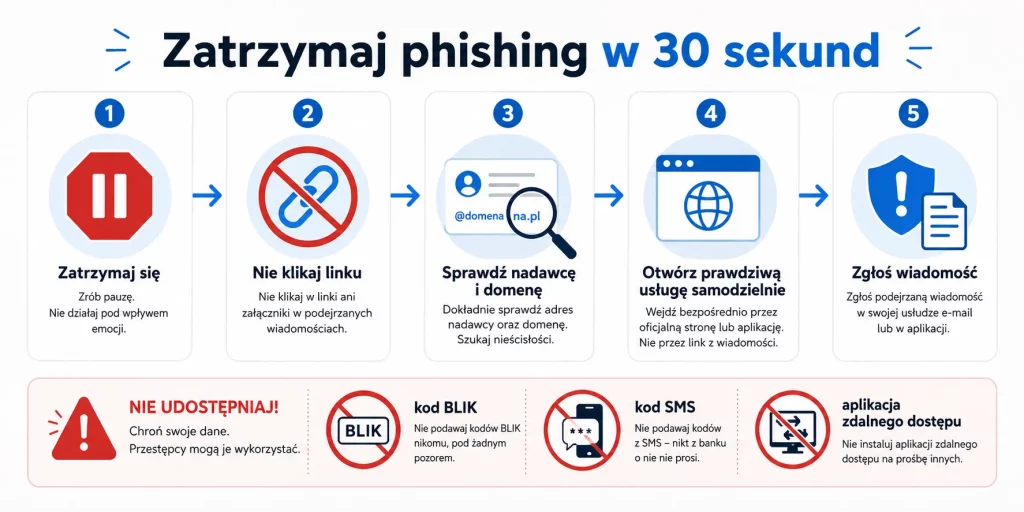
Gdzie zgłaszać: CERT, bank i operator usługi
Podejrzany SMS zawierający link można przekazać do CERT Polska na numer 8080. Podejrzane strony, e-maile i inne incydenty można zgłaszać przez oficjalny kanał CERT Polska. Nie trzeba czekać, aż dojdzie do utraty pieniędzy; zgłoszenie samej próby również może pomóc ograniczyć kampanię.
Bank powinien otrzymać informację natychmiast, jeśli doszło do podania danych logowania, danych karty, kodów autoryzacyjnych albo zatwierdzenia nieznanej operacji. Kontakt należy rozpocząć z numeru lub aplikacji znalezionej niezależnie od podejrzanej wiadomości.
Jeśli oszust przejął konto społecznościowe lub komunikator, trzeba zgłosić incydent również operatorowi danej platformy i ostrzec znajomych. Przejęty profil może być wykorzystywany do kolejnych próśb o pieniądze.
Praktyczna mapa zgłoszeń wygląda tak:
- podejrzany SMS lub strona: CERT Polska;
- dane bankowe lub nieznana transakcja: bank;
- przejęta poczta: operator poczty i zmiana zabezpieczeń;
- przejęty komunikator: platforma oraz ostrzeżenie kontaktów;
- utrata pieniędzy lub podejrzenie przestępstwa: również Policja;
- służbowy komputer lub konto: dodatkowo dział IT albo osoba odpowiedzialna za bezpieczeństwo.
Nie trzeba samodzielnie prowadzić śledztwa ani kontaktować się z oszustem. Lepiej zachować wiadomość, zrobić zrzuty ekranu i zabezpieczyć rachunki oraz konta.
FAQ
Czy bank może naprawdę zadzwonić w sprawie podejrzanej transakcji?
Tak, banki kontaktują się z klientami w sprawach bezpieczeństwa. Sam telefon nie jest więc dowodem oszustwa. Jeśli rozmówca prosi o hasło, kod BLIK, pełny kod autoryzacyjny, instalację programu lub przelew na „bezpieczne konto”, należy przerwać rozmowę i samodzielnie zadzwonić na oficjalny numer banku.
Czy kliknięcie w phishingowy link od razu oznacza utratę pieniędzy?
Nie. W wielu atakach strona dopiero próbuje wyłudzić dane. Ryzyko rośnie po wpisaniu loginu, hasła, danych karty, kodu SMS albo zainstalowaniu programu. Samo kliknięcie również należy potraktować poważnie, ale dalsze kroki zależą od tego, co wykonano na stronie.
Jak rozpoznać phishing, jeśli wiadomość jest napisana bez błędów?
Nie należy opierać oceny na ortografii. W 2026 roku poprawna polszczyzna nie stanowi żadnej gwarancji autentyczności. Lepsze kryteria to presja czasu, nietypowa prośba, link, domena, żądanie danych oraz możliwość potwierdzenia sprawy bez korzystania z wiadomości.
Czy SMS pojawiający się w prawdziwym wątku banku może być fałszywy?
Tak. Sam fakt wyświetlenia wiadomości obok wcześniejszych komunikatów nie powinien być jedynym dowodem autentyczności. Bezpieczniej zignorować zawarty link i otworzyć aplikację banku albo skontaktować się z nim samodzielnie.
Najlepszą ochroną przed phishing SMS i podobnymi atakami nie jest umiejętność rozpoznawania każdej nowej kampanii. Jest nią nawyk przerywania procesu: wiadomość mówi „kliknij teraz”, a użytkownik zamiast tego otwiera prawdziwą usługę własną drogą.