Cyberbezpieczeństwo podstawy ma zaskakująco mało wspólnego z byciem ekspertem od komputerów, a bardzo dużo z kilkoma powtarzalnymi zachowaniami: unikalnymi hasłami, dodatkowym zabezpieczeniem logowania, aktualizacjami, kopią danych i spokojnym reagowaniem na podejrzane wiadomości. Tytułowych 95% nie należy traktować jak matematycznej gwarancji — nie istnieje jeden zestaw nawyków chroniący przed dokładnie takim odsetkiem wszystkich możliwych ataków. Sens jest jednak praktyczny: większość zwykłych użytkowników spotyka się ciągle z podobnymi zagrożeniami, a kilka dobrych zasad mocno ogranicza powierzchnię ataku.
Model zagrożeń zwykłego człowieka
Nie musisz być prezesem banku, politykiem ani właścicielem dużej firmy, żeby ktoś próbował przejąć twoje konto. Cyberprzestępcy często nie wybierają konkretnej osoby. Automatycznie wysyłają tysiące wiadomości, testują wykradzione hasła i tworzą fałszywe strony, licząc na niewielki procent skutecznych prób.
Dla przeciętnego użytkownika najbardziej realistyczne zagrożenia są proste. To przejęcie poczty, kradzież konta społecznościowego, fałszywa płatność, phishing, utrata plików po awarii lub złośliwym oprogramowaniu, podszywanie się pod bank, kuriera albo znajomego.
Wyobraź sobie taki ciąg wydarzeń. Kilka lat temu założyłeś konto w małym sklepie i użyłeś hasła identycznego jak do poczty. Sklep ma wyciek danych. Ktoś automatycznie sprawdza ten sam login i hasło w popularnych usługach, przejmuje twoją skrzynkę, a następnie wykorzystuje ją do resetowania haseł w innych serwisach.
To właśnie dlatego pytanie jak chronić się w internecie nie powinno zaczynać się od zakupu antywirusa czy płatnego VPN. Najpierw trzeba zabezpieczyć punkty, których utrata uruchamia reakcję łańcuchową.
| Zagrożenie | Co atakujący chce uzyskać | Najważniejsza pierwsza bariera |
|---|---|---|
| phishing | login, hasło, dane karty | ostrożność wobec linków |
| wyciek hasła | dostęp do innych kont | unikalne hasła |
| przejęcie konta | pocztę lub profil | 2FA |
| złośliwy plik | dostęp do urządzenia | aktualizacje i ostrożność |
| awaria/ransomware | pliki | kopia zapasowa |
| podszywanie się | pieniądze lub dane | weryfikacja drugim kanałem |
Zacznij więc od własnego modelu zagrożeń. Pomyśl, co byłoby dla ciebie najbardziej bolesne: utrata poczty, zdjęć, pracy dyplomowej, dostępu do bankowości, profilu firmowego czy dokumentów zapisanych tylko na jednym laptopie.
Najważniejsze pytanie bezpieczeństwa brzmi nie „czy da się mnie zhakować?”, lecz „co stanie się po utracie jednego konta i czy kolejne zabezpieczenie zatrzyma atak?”.
Hasła: długość ważniejsza niż kombinacje
Przez lata użytkowników uczono tworzenia krótkich haseł z wielką literą, cyfrą i wykrzyknikiem. Efektem były przewidywalne konstrukcje w rodzaju imienia zakończonego rokiem i znakiem specjalnym. Formalnie spełniają wymagania, ale nie zawsze są dobrym zabezpieczeniem.
W praktyce liczą się przede wszystkim długość, nieprzewidywalność oraz unikalność. Długie hasło lub fraza hasłowa może być łatwiejsza do zapamiętania i jednocześnie trudniejsza do odgadnięcia niż krótka kombinacja pełna symboli.
Bezpieczne hasła zasady można sprowadzić do kilku punktów:
- każde ważne konto powinno mieć inne hasło;
- hasło nie powinno bazować na oczywistych danych osobistych;
- dłuższa fraza jest zwykle lepsza od bardzo krótkiej łamigłówki znaków;
- nie należy tworzyć kolejnych wersji typu Haslo1!, Haslo2!, Haslo3!;
- szczególnie dobrze trzeba chronić hasło do głównego konta e-mail;
- haseł nie należy przesyłać innym osobom w wiadomościach.
Największym problemem nie jest jednak wymyślenie jednego mocnego hasła. Problem zaczyna się przy trzydziestu lub pięćdziesięciu kontach. Człowiek nie jest dobrym magazynem losowych ciągów znaków.
Tu przydaje się menedżer haseł. Przechowuje dane logowania w zaszyfrowanym sejfie, generuje unikalne hasła i pozwala używać różnych danych do każdego serwisu bez zapamiętywania wszystkiego.
Więcej o tym rozwiązaniu przeczytasz w poradniku Menedżer haseł — co to jest i dlaczego warto go używać.
Najważniejszym hasłem staje się wtedy hasło główne do sejfu. Powinno być długie, wyjątkowe i nieużywane nigdzie indziej. Dobrze również zabezpieczyć sam menedżer dodatkowym czynnikiem logowania.
Jedno hasło używane w dziesięciu miejscach nie daje dziesięciu zabezpieczonych kont. Tworzy dziesięć drzwi otwieranych tym samym kluczem.
2FA wszędzie, gdzie się da
Hasło nie powinno być jedyną rzeczą oddzielającą atakującego od twojej poczty. Drugą warstwą jest uwierzytelnianie dwuskładnikowe, nazywane 2FA lub MFA.
Mechanizm wymaga kolejnego potwierdzenia logowania. Może nim być aplikacja uwierzytelniająca, klucz bezpieczeństwa, powiadomienie na urządzeniu, kod albo inna metoda przewidziana przez usługę.
Jeżeli ktoś pozna samo hasło, druga warstwa może zatrzymać próbę przejęcia konta. Nie oznacza to, że 2FA jest niezniszczalne. Oszuści próbują również wyłudzać jednorazowe kody albo skłaniać użytkownika do zaakceptowania nieoczekiwanego powiadomienia.
Dlatego ważna jest prosta zasada: jeżeli właśnie się nie logujesz, nie zatwierdzaj żądania logowania.
W pierwszej kolejności włącz dodatkowe zabezpieczenia na:
- głównym koncie e-mail,
- menedżerze haseł,
- kontach społecznościowych,
- usługach chmurowych,
- serwisach związanych z finansami,
- kontach zawodowych i administracyjnych.
Uwierzytelnianie dwuskładnikowe ma największą wartość tam, gdzie przejęcie jednego konta pozwala przejmować kolejne. Poczta jest klasycznym przykładem, ponieważ trafiają na nią linki do resetowania haseł.
Po włączeniu 2FA zachowaj również kody odzyskiwania, jeśli usługa je oferuje. Nie trzymaj jedynej kopii tych kodów wyłącznie na telefonie, którego utrata może być właśnie powodem, dla którego będziesz ich potrzebować.
Aktualizacje i kopie zapasowe
Komunikat „Uruchom ponownie, aby zainstalować aktualizację” potrafi pojawić się dokładnie w najmniej odpowiednim momencie. Łatwo więc kliknąć „później” i powtarzać tę decyzję przez kolejne tygodnie.
Aktualizacje nie są jednak wyłącznie źródłem nowych funkcji. Producenci naprawiają w nich błędy i podatności bezpieczeństwa. Gdy luka jest już publicznie znana, pozostawienie starej wersji programu oznacza utrzymywanie drzwi, do których instrukcja otwarcia może być już dostępna.
Włącz automatyczne aktualizacje systemu, przeglądarki i aplikacji tam, gdzie jest to rozsądne. Aktualizuj również telefon, tablet oraz router, jeśli jego producent nadal udostępnia poprawki.
Druga połowa ochrony to backup. Cyberbezpieczeństwo nie polega przecież tylko na powstrzymywaniu włamania. Chodzi również o możliwość odzyskania się po awarii, kradzieży, błędzie użytkownika lub zaszyfrowaniu danych.
Kopia zapasowa danych powinna znajdować się niezależnie od oryginału. Jeśli jedyny „backup” pracy magisterskiej to druga kopia w innym folderze tego samego laptopa, awaria dysku nadal usuwa obie wersje.
Przy ważnych danych dobrze myśleć według zasady 3-2-1: trzy kopie danych, na dwóch typach nośników, z jedną kopią przechowywaną poza głównym urządzeniem lub lokalizacją. Nie każdy prywatny plik wymaga rygorystycznej realizacji tego modelu, ale zasada pokazuje właściwy kierunek.
Dokładny plan znajdziesz w tekście Kopia zapasowa — jak zrobić backup ważnych plików.
| Dane | Główna kopia | Dodatkowe zabezpieczenie |
|---|---|---|
| praca dyplomowa | komputer | chmura + dodatkowa kopia |
| zdjęcia | telefon | chmura lub komputer |
| dokumenty | komputer | szyfrowana kopia |
| pliki firmowe | urządzenie służbowe | rozwiązanie zgodne z polityką firmy |
| kody odzyskiwania | bezpieczny zapis | osobna lokalizacja |
Nie zapominaj również o możliwości odtworzenia kopii. Backup, którego nigdy nie sprawdzono, daje poczucie bezpieczeństwa, ale dopiero próba odzyskania pliku pokazuje, czy system naprawdę działa.
Wi-Fi publiczne i domowy router
Publiczne Wi-Fi nie jest dziś automatycznie cyfrową pułapką. Większość popularnych stron i aplikacji korzysta z szyfrowanych połączeń, co mocno zmieniło poziom bezpieczeństwa w porównaniu ze starszym internetem. Nadal jednak trzeba uważać na fałszywe punkty dostępu, podejrzane strony i sieci, których właściciela nie znamy.
Przed połączeniem sprawdź nazwę sieci. W hotelu, kawiarni czy na lotnisku nazwy można potwierdzić u obsługi zamiast wybierać pierwszy hotspot wyglądający wiarygodnie.
Przy szczególnie wrażliwych operacjach dobrą alternatywą jest własna transmisja komórkowa. Nie loguj się również do usług przez stronę otwartą z przypadkowego linku wyświetlonego zaraz po połączeniu z nieznaną siecią.
Domowy router też wymaga kilku minut uwagi. Wiele osób ustawia go raz podczas instalacji internetu i nie zagląda do konfiguracji przez następne pięć lat.
Dobra lista kontrolna dla routera obejmuje:
- własne hasło administratora zamiast domyślnego;
- WPA2 lub najlepiej WPA3, jeśli sprzęt obsługuje nowszy standard;
- aktualne oprogramowanie urządzenia;
- wyłączenie funkcji, których nie używasz;
- oddzielną sieć gościnną, jeśli często udostępniasz Wi-Fi innym osobom;
- wymianę bardzo starego routera, dla którego producent przestał zapewniać poprawki.
Jeżeli wszystkie dokumenty synchronizujesz dodatkowo z chmurą, pamiętaj, że bezpieczeństwo chmury zaczyna się od zabezpieczenia samego konta. Przydatny kontekst znajdziesz w poradniku Dysk Google — jak korzystać z dysku w chmurze.
Oszustwa: schematy 2026
Technologia ataków się zmienia, ale psychologia pozostaje zaskakująco podobna. Oszust chce wywołać emocję, która skróci czas między zobaczeniem wiadomości a wykonaniem polecenia.
Najczęściej działa pośpiech. „Twoja paczka zostanie zwrócona”, „konto zostanie zablokowane”, „dopłać 1,49 zł”, „potwierdź tożsamość w ciągu 30 minut”. Niewielka kwota lub krótki termin mają skłonić do działania bez spokojnego sprawdzenia sytuacji.
Drugi mechanizm to autorytet. Wiadomość wygląda jak komunikat banku, pracodawcy, urzędu, platformy zakupowej albo administratora konta. Logo i poprawna polszczyzna nie są dowodem autentyczności.
W 2026 roku trzeba szczególnie uważać na kilka formatów:
- wiadomości prowadzące do fałszywych stron logowania;
- phishing przez SMS, komunikatory i media społecznościowe;
- fałszywe kody QR prowadzące do stron wyłudzających dane;
- podszywanie się pod pomoc techniczną;
- fałszywe informacje o dopłacie do przesyłki;
- wiadomości od „znajomego” proszącego nagle o pieniądze;
- fałszywe inwestycje i reklamy wykorzystujące wizerunek znanych osób;
- wiadomości nakłaniające do uruchamiania poleceń lub instalowania programu pod pretekstem weryfikacji.
Coraz łatwiej również podrobić głos, obraz czy sposób pisania konkretnej osoby. Dlatego nagła prośba o przelew od członka rodziny lub przełożonego powinna być potwierdzona drugim kanałem.
Bezpieczeństwo online poradnik można właściwie sprowadzić do jednego nawyku psychologicznego: nie wykonuj ważnej czynności w rytmie narzuconym przez nadawcę wiadomości.
Masz SMS z banku? Nie używaj podanego linku. Otwórz aplikację banku samodzielnie. Ktoś znajomy prosi o pilny przelew? Zadzwoń na znany wcześniej numer. „Pomoc techniczna” każe instalować program? Przerwij rozmowę i sam znajdź oficjalny kanał kontaktu.
Im mocniej wiadomość wymusza natychmiastową reakcję, tym większy sens ma zatrzymanie się na dwie minuty.
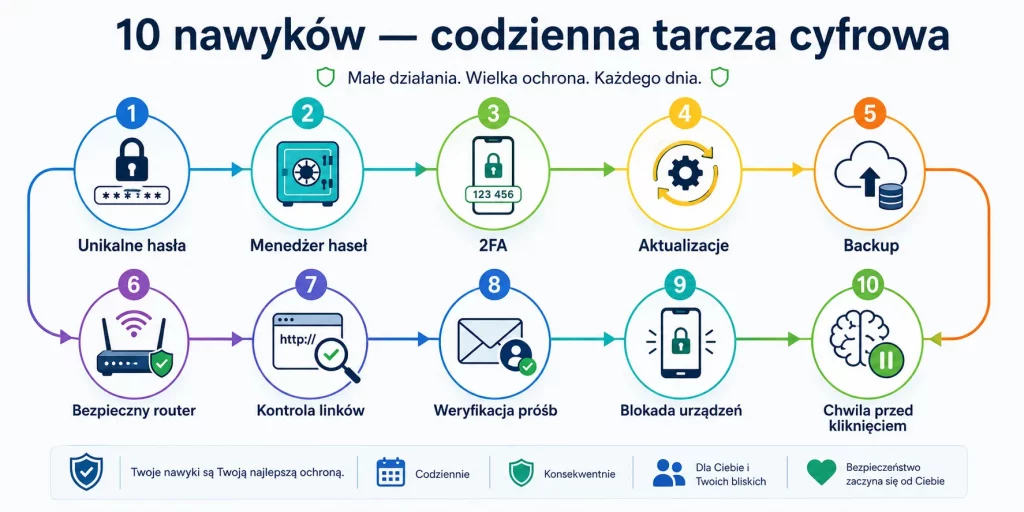
10 nawyków — codzienna tarcza cyfrowa
Długie, unikalne hasła → menedżer haseł → 2FA → aktualizacje → backup → bezpieczny router → kontrola linków → weryfikacja próśb → blokada urządzeń → chwila przed kliknięciem
Checklist: 10 nawyków, które naprawdę robią różnicę
Dobre zabezpieczenia działają najlepiej wtedy, gdy stają się zwyczajem. Nie chcesz przed każdym logowaniem analizować cyberzagrożeń przez dziesięć minut. Chcesz mieć system, który automatycznie ogranicza ryzyko.
Oto praktyczna lista kontrolna:
- Używam innego hasła do każdego ważnego konta.
- Przechowuję hasła w zaufanym menedżerze zamiast zapamiętywać wariacje jednego wzoru.
- Mam włączone 2FA przynajmniej dla poczty, chmury, social mediów i innych kluczowych kont.
- System i aplikacje aktualizują się automatycznie lub instaluję poprawki regularnie.
- Mam kopię najważniejszych dokumentów poza głównym urządzeniem.
- Router korzysta z aktualnego szyfrowania i nie ma domyślnego hasła administratora.
- Nie loguję się przez link tylko dlatego, że wiadomość wygląda oficjalnie.
- Prośby o pieniądze lub poufne dane potwierdzam innym kanałem.
- Telefon i komputer blokuję PIN-em, hasłem lub biometrią.
- Gdy wiadomość wywołuje strach albo pośpiech, zatrzymuję się przed kliknięciem.
Nie musisz wdrażać wszystkich dziesięciu rzeczy jednego wieczoru. Najlepsza kolejność to zabezpieczenie poczty, uruchomienie menedżera haseł, włączenie 2FA oraz utworzenie backupu najważniejszych plików.
Później można porządkować stare konta, poprawić ustawienia routera i przejrzeć, jakie urządzenia są nadal zalogowane do najważniejszych usług. Jednorazowe cyfrowe porządki są przydatne, ale prawdziwą ochronę tworzy powtarzalność.
Nie istnieje konfiguracja zapewniająca stuprocentową odporność. Można jednak sprawić, że jedno kliknięcie, jeden wyciek albo jedno skradzione hasło nie wystarczą do utraty całego cyfrowego życia.
FAQ
Czy naprawdę potrzebuję innego hasła do każdego konta?
Tak, szczególnie w przypadku istotnych usług. Powtarzanie hasła sprawia, że wyciek z jednego serwisu może otworzyć drogę do kolejnych kont.
Nie musisz pamiętać wszystkich haseł. To jeden z głównych powodów używania menedżera, który może generować i przechowywać unikalne dane logowania.
Czy 2FA chroni przed każdym przejęciem konta?
Nie. To dodatkowa warstwa, a nie magiczna tarcza. Oszuści mogą próbować wyłudzić kod, przejąć aktywną sesję albo przekonać użytkownika do zatwierdzenia logowania.
Mimo tego dodatkowy czynnik bardzo utrudnia wiele prostych prób wykorzystania skradzionego hasła. Najlepiej korzystać z najmocniejszej metody dostępnej dla danego konta i nigdy nie zatwierdzać nieoczekiwanych prób logowania.
Czy publiczne Wi-Fi jest zawsze niebezpieczne?
Nie. Współczesne szyfrowanie stron i aplikacji sprawia, że samo połączenie z publiczną siecią nie oznacza automatycznego przechwycenia danych.
Nadal trzeba jednak sprawdzać, z jaką siecią się łączysz, unikać podejrzanych stron i zachowywać szczególną ostrożność przy wrażliwych operacjach. Jeśli masz wątpliwości, własne połączenie komórkowe jest prostą alternatywą.
Co zrobić najpierw, jeśli nigdy nie dbałem o cyberbezpieczeństwo?
Zacznij od poczty e-mail. Ustaw dla niej unikalne, mocne hasło i uruchom 2FA, ponieważ skrzynka często służy do odzyskiwania dostępu do pozostałych usług.
Następnie skonfiguruj menedżer haseł, zmieniaj najważniejsze powtarzane hasła i wykonaj kopię krytycznych danych. Nie trzeba naprawiać całego cyfrowego życia w jeden dzień.
Cyberbezpieczeństwo najbardziej przypomina zapinanie pasów, a nie budowanie bunkra. Najlepsze zabezpieczenie to takie, którego używasz regularnie i które nie zależy od idealnej koncentracji każdego dnia. Dziesięć prostych nawyków nie uczyni nikogo niewidzialnym dla atakujących, ale sprawi, że większość najprostszych dróg do twoich kont i danych przestanie być łatwa.