VPN czy warto instalować na każdym urządzeniu i włączać przy każdym połączeniu z internetem? Odpowiedź zależy od tego, czego oczekuje się od tej usługi: VPN potrafi dobrze zabezpieczyć ruch na określonym odcinku i zmienić widoczny adres IP, ale nie jest tarczą przeciw wszystkim zagrożeniom. Ten poradnik pokazuje, gdzie VPN daje realną korzyść, gdzie jego znaczenie jest przeceniane i jak wybrać usługę bez płacenia za marketingowe hasła.
Jak działa VPN — prosto
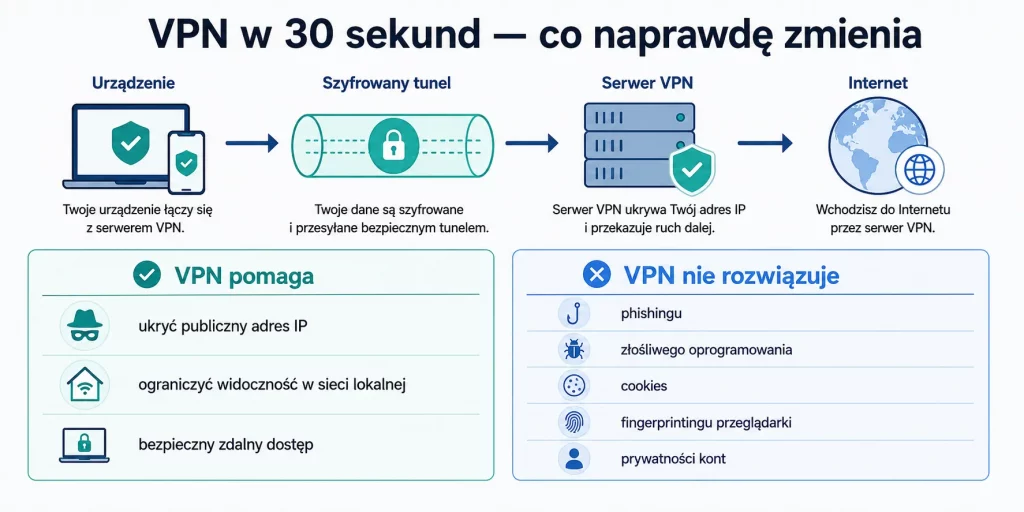
VPN, czyli Virtual Private Network, tworzy zaszyfrowany tunel między urządzeniem a serwerem dostawcy VPN. Gdy połączenie jest aktywne, operator lokalnej sieci, administrator publicznego Wi-Fi albo dostawca internetu widzi, że urządzenie komunikuje się z serwerem VPN, ale nie widzi w prosty sposób pełnej listy odwiedzanych serwisów. Strona internetowa otrzymuje natomiast adres IP serwera VPN zamiast publicznego adresu IP użytkownika.
To ważne rozróżnienie, bo odpowiedź na pytanie do czego służy VPN nie brzmi „do anonimowości”. Usługa przede wszystkim przenosi punkt zaufania. Bez VPN część informacji o połączeniu widzi operator sieci i dostawca internetu; z VPN znaczną część metadanych widzi operator VPN. Dlatego samo szyfrowanie tunelu nie rozwiązuje problemu zaufania, tylko zmienia podmiot, któremu trzeba zaufać.
W typowym scenariuszu wygląda to tak:
- urządzenie łączy się z aplikacją VPN;
- aplikacja zestawia zaszyfrowane połączenie z wybranym serwerem;
- ruch internetowy wychodzi do sieci z tego serwera;
- witryny widzą adres IP serwera VPN;
- odpowiedź wraca przez tunel do urządzenia.
HTTPS nadal ma znaczenie. To ono szyfruje połączenie pomiędzy przeglądarką a konkretną witryną, a VPN działa na innym poziomie i obejmuje ruch urządzenia lub wybranych aplikacji. Właśnie dlatego VPN nie zastępuje aktualnego systemu, silnych haseł, uwierzytelniania wieloskładnikowego czy ostrożności wobec phishingu. Szerszy kontekst takich zabezpieczeń opisują podstawy cyberbezpieczeństwa.
Najprościej: VPN chroni trasę do serwera VPN, ale nie naprawia tego, co dzieje się po drugiej stronie tunelu.
Czego VPN NIE robi — mity reklam
Reklamy usług VPN często mieszają trzy różne pojęcia: bezpieczeństwo, prywatność i anonimowość. Tymczasem można mieć bezpieczne połączenie bez anonimowości, a można też ukryć adres IP i nadal pozostawić wiele innych identyfikatorów. Logowanie do konta Google, Facebooka, sklepu czy poczty od razu łączy aktywność z konkretnym profilem niezależnie od adresu IP.
VPN nie usuwa plików cookies, nie blokuje automatycznie fingerprintingu przeglądarki i nie sprawia, że pobrany plik przestaje być złośliwy. Nie ochroni też przed podaniem hasła na fałszywej stronie. Jeżeli użytkownik zgodzi się na śledzenie w aplikacji, poda numer telefonu albo zaloguje do stałego konta, sam tunel VPN nie cofnie tych decyzji.
| Mit | Co dzieje się naprawdę |
|---|---|
| „VPN daje pełną anonimowość” | Ukrywa publiczny adres IP przed odwiedzaną stroną, ale nie usuwa innych identyfikatorów. |
| „VPN blokuje wirusy” | Nie jest programem antywirusowym i nie analizuje automatycznie każdego pobranego pliku. |
| „VPN uniemożliwia śledzenie” | Cookies, logowanie do kont i fingerprinting mogą nadal łączyć sesje z użytkownikiem. |
| „Każdy VPN zwiększa prywatność” | Słaby dostawca może gromadzić więcej danych niż operator sieci, którego miał zastąpić. |
| „VPN zawsze przyspiesza internet” | Szyfrowanie i dodatkowa trasa zwykle dodają narzut, choć czasem inny routing może poprawić konkretną trasę. |
Hasło VPN a prywatność ma więc sens tylko wtedy, gdy prywatność zostanie rozbita na konkretne pytania. Przed kim ma być ukryta aktywność? Jakie dane są wrażliwe? Czy problemem jest lokalny operator Wi-Fi, dostawca internetu, reklamowe trackery, administrator służbowej sieci czy sam serwis internetowy? Każdy z tych przypadków wymaga trochę innych narzędzi.
Dobra zasada: nie pytaj, czy VPN „chroni prywatność”. Pytaj, przed kim ma chronić, jaki fragment ruchu obejmuje i komu w zamian przekazujesz zaufanie.
Sensowne zastosowania
VPN jest najbardziej użyteczny wtedy, gdy rozwiązuje konkretny problem sieciowy, a nie abstrakcyjne poczucie zagrożenia. Najprostszy przykład to praca w hotelu, na lotnisku, uczelni albo w przestrzeni coworkingowej. Współczesne HTTPS ogranicza ryzyko prostego podsłuchiwania treści stron, ale tunel VPN nadal może utrudnić lokalnej sieci obserwowanie części metadanych i przejmowanie ruchu kierowanego poza bezpieczne protokoły.
Drugie zastosowanie to zdalny dostęp do zasobów organizacji. Firmowy VPN może pozwalać pracownikowi wejść do panelu administracyjnego, repozytorium plików albo aplikacji dostępnej tylko z sieci wewnętrznej. W tym przypadku nie chodzi o ukrywanie lokalizacji, tylko o bezpieczne dołączenie urządzenia do kontrolowanej infrastruktury.
Trzecia grupa sytuacji dotyczy adresu IP i geolokalizacji. VPN pozwala korzystać z internetu z adresem przypisanym do serwera w innym mieście lub kraju. Przydaje się to podczas testowania stron, sprawdzania lokalnych wersji usług, pracy z systemami ograniczonymi do określonych sieci albo przy ograniczeniach narzuconych przez lokalnego operatora. Nie oznacza to jednak gwarancji dostępu do każdej platformy: serwisy mogą rozpoznawać i blokować część adresów należących do dostawców VPN.
Najbardziej sensowne przypadki można sprowadzić do czterech kategorii:
- publiczne lub nieufne sieci, w których potrzebna jest dodatkowa warstwa ochrony ruchu;
- zdalny dostęp do sieci firmowej, domowego serwera lub infrastruktury uczelni;
- ukrycie publicznego adresu IP przed odwiedzanymi usługami;
- testowanie usług i treści z perspektywy innego regionu lub sieci.
VPN ma największy sens, gdy da się jednym zdaniem wskazać problem, który ma rozwiązać.
Darmowy VPN: ukryta cena
Pytanie darmowy VPN czy bezpieczny nie ma jednej odpowiedzi, bo „darmowy” opisuje model cenowy, a nie poziom ochrony. Istnieją bezpłatne plany renomowanych usług, zwykle z limitem transferu, mniejszą liczbą lokalizacji lub niższym priorytetem. Są też aplikacje finansowane reklamami, sprzedażą danych analitycznych, agresywnym śledzeniem albo dodatkami, których użytkownik wcale nie potrzebuje.
Największy problem polega na ekonomii. Infrastruktura VPN kosztuje: serwery, transfer, rozwój aplikacji, obsługa incydentów i wsparcie nie są darmowe. Jeżeli użytkownik nie płaci abonamentu, trzeba sprawdzić, skąd operator ma przychód. Brak jasnej odpowiedzi jest sygnałem ostrzegawczym, zwłaszcza gdy regulamin pozostawia szerokie pole do profilowania ruchu lub udostępniania danych partnerom reklamowym.
Nie każdy płatny VPN jest automatycznie dobry. Cena nie zastępuje polityki prywatności, audytów, jakości aplikacji ani wiarygodności firmy. Z kolei bezpłatny plan może być rozsądnym wyborem do sporadycznego użycia, jeśli operator jasno finansuje go z płatnych kont i nie żąda nadmiernych uprawnień.
Przed instalacją darmowej usługi dobrze sprawdzić:
- kto jest właścicielem aplikacji i w jakiej jurysdykcji działa firma;
- jakie dane są zbierane podczas rejestracji i korzystania z usługi;
- czy regulamin przewiduje wykorzystanie danych do reklamy lub profilowania;
- jakie uprawnienia chce uzyskać aplikacja;
- czy istnieje czytelny model finansowania oraz płatny plan bez reklam.
Więcej praktycznych zasad ograniczania śledzenia i porządkowania ustawień opisuje poradnik jak dbać o prywatność w sieci. VPN jest tylko jednym z elementów takiej układanki.
Kryteria wyboru dostawcy
Dobry VPN powinien być oceniany nie przez liczbę animowanych tarcz na stronie sprzedażowej, lecz przez kilka cech, które da się zweryfikować w dokumentacji usługi. Najważniejsza jest polityka logów: trzeba sprawdzić, jakie dane operator zapisuje, jak długo je przechowuje i czy deklaracje dotyczą wyłącznie treści ruchu, czy również adresów IP, znaczników czasu oraz identyfikatorów urządzenia.
Drugie kryterium to protokoły. W 2026 i 2027 roku rozsądnym minimum są nowoczesne, powszechnie analizowane rozwiązania, takie jak WireGuard lub dobrze skonfigurowany OpenVPN. Własny protokół nie musi być zły, ale powinien mieć przejrzystą dokumentację i sensowne uzasadnienie techniczne. Sama etykieta „military-grade encryption” niczego nie wyjaśnia.
| Kryterium | Co sprawdzić | Sygnał ostrzegawczy |
|---|---|---|
| Polityka logów | zakres danych, czas przechowywania, niezależne audyty | ogólne „no logs” bez szczegółów |
| Protokoły | WireGuard, OpenVPN lub dobrze opisany odpowiednik | nieznany protokół bez dokumentacji |
| Aplikacje | kill switch, ochrona przed wyciekami DNS, aktualizacje | brak informacji o wersjach i poprawkach |
| Model biznesowy | jasny cennik i właściciel firmy | „100% za darmo” bez informacji o finansowaniu |
| Infrastruktura | lokalizacje, obciążenie, serwery wirtualne/fizyczne | tysiące lokalizacji bez wyjaśnienia architektury |
| Obsługa konta | możliwość usunięcia konta i danych | skomplikowana rezygnacja, brak ustawień prywatności |
Praktyczne funkcje też mają znaczenie. Kill switch powinien zatrzymać ruch, gdy tunel nagle się zerwie. Split tunneling pozwala skierować przez VPN tylko wybrane aplikacje, co bywa przydatne przy bankowości, drukarkach sieciowych albo serwisach, które źle reagują na adresy centrów danych. Ochrona przed wyciekami DNS pomaga utrzymać zapytania o domeny w założonej ścieżce.
Najlepszy dostawca to nie ten, który obiecuje najwięcej, lecz ten, którego założenia bezpieczeństwa można zrozumieć przed zakupem.
VPN a inne narzędzia prywatności
VPN nie powinien być traktowany jako centrum całej strategii bezpieczeństwa. Często większą różnicę daje menedżer haseł, unikalne hasła, MFA, aktualizacje systemu i przeglądarki oraz ograniczenie uprawnień aplikacji. To narzędzia odpowiadające na inne ryzyka niż tunel sieciowy.
Przeglądarka z blokowaniem trackerów ogranicza część śledzenia reklamowego. Prywatny DNS może utrudnić operatorowi sieci odczytywanie zwykłych zapytań DNS, choć nie ukrywa całego ruchu. Tor prowadzi ruch przez wiele węzłów i jest projektowany z innym modelem anonimowości niż komercyjny VPN, ale zwykle działa wolniej i może być mniej wygodny do codziennych usług. Szyfrowane komunikatory chronią treść rozmów, czego VPN sam nie zapewnia na poziomie końców komunikacji.
| Narzędzie | Główny cel | Czego nie zastępuje |
|---|---|---|
| VPN | zmiana adresu IP i szyfrowanie trasy do serwera VPN | ochrony kont, antyphishingu, blokowania trackerów |
| Menedżer haseł | unikalne i silne hasła | ochrony ruchu sieciowego |
| MFA | dodatkowa warstwa logowania | prywatności przeglądania |
| Blokowanie trackerów | ograniczenie reklamowego śledzenia | szyfrowania całego ruchu |
| Tor | silniejsze rozdzielenie źródła ruchu od celu | wygody i wysokiej wydajności w każdym scenariuszu |
| Aktualizacje | łatanie znanych podatności | ukrywania adresu IP |
Najrozsądniejszy model przypomina warstwy. Aktualny system ogranicza ryzyko wykorzystania podatności. Menedżer haseł i MFA chronią konta. Ustawienia prywatności oraz blokowanie trackerów ograniczają profilowanie. VPN zabezpiecza wybrany fragment drogi sieciowej i zmienia publiczny adres IP. Dopiero taki zestaw odpowiada na pytanie czy VPN zwiększa bezpieczeństwo bez przypisywania jednej aplikacji możliwości, których technicznie nie ma.
FAQ
Czy VPN warto mieć cały czas włączony?
Nie zawsze. Przy pracy w nieufnych sieciach lub przy stałej potrzebie ukrywania publicznego IP może to być wygodne. W domu, przy zaufanej sieci i usługach działających przez HTTPS, korzyść bywa mniejsza, a dodatkowa trasa może obniżyć prędkość albo powodować problemy z niektórymi serwisami.
Czy VPN chroni bankowość internetową?
VPN może zabezpieczać fragment połączenia do serwera VPN, ale bezpieczeństwo bankowości opiera się przede wszystkim na HTTPS, zabezpieczeniach banku, ochronie konta i urządzenia. Nie ochroni przed wpisaniem danych logowania na stronie phishingowej.
Czy darmowy VPN ma sens?
Tak, jeśli jest to ograniczony plan wiarygodnego dostawcy z jasnym modelem finansowania i czytelną polityką danych. Darmowa aplikacja bez informacji o właścicielu, przychodach i zakresie logowania jest ryzykiem, którego nie rekompensuje brak abonamentu.
Czy VPN ukrywa historię przed dostawcą internetu?
Dostawca internetu widzi połączenie z serwerem VPN i ilość przesyłanych danych, ale nie powinien widzieć wprost pełnej listy celów ruchu przechodzącego przez poprawnie skonfigurowany tunel. Część informacji może jednak ujawnić się przez błędną konfigurację, wycieki DNS albo ruch wychodzący poza VPN.
Czy VPN daje anonimowość?
Nie. Zmiana adresu IP to tylko jeden element. Logowanie do kont, cookies, fingerprinting, identyfikatory reklamowe i dane podawane serwisom mogą nadal powiązać aktywność z konkretną osobą.
Kiedy VPN jest zbędny?
Gdy oczekiwanie dotyczy ochrony przed phishingiem, wirusami, wyciekiem hasła lub profilowaniem przez zalogowane serwisy. W takich przypadkach trzeba użyć narzędzi dopasowanych do ryzyka, a nie traktować VPN jako uniwersalnego filtra bezpieczeństwa.
VPN jest dobrym narzędziem do kilku konkretnych zadań: szyfrowania ruchu do serwera pośredniego, zmiany widocznego adresu IP i bezpiecznego dostępu do prywatnych sieci. Marketing zaczyna się tam, gdzie z tych funkcji wyprowadza się obietnicę pełnej anonimowości, ochrony przed malware i rozwiązania wszystkich problemów prywatności.