Passkeys co to i dlaczego coraz częściej Google, Microsoft czy GitHub proponują utworzenie klucza dostępu zamiast kolejnego hasła? Passkey pozwala logować się za pomocą telefonu, komputera, odcisku palca, rozpoznawania twarzy albo kodu PIN urządzenia, bez wpisywania sekretu, który może zostać przechwycony. Poniżej znajduje się praktyczne wyjaśnienie działania tego mechanizmu, konfiguracji, odzyskiwania dostępu oraz jego miejsca obok menedżerów haseł w 2026 i 2027 roku.
Problem z hasłami — po co zmiana
Hasło ma jedną fundamentalną wadę: człowiek musi znać sekret, który zna również serwis. Można go wpisać na właściwej stronie, ale można też przez pomyłkę wpisać go na stronie podszywającej się pod bank, pocztę albo sklep. Jeśli hasło wycieknie z bazy danych lub zostanie przejęte przez złośliwe oprogramowanie, przestaje być tajemnicą.
Do tego dochodzi problem skali. Kilkadziesiąt kont wymaga kilkudziesięciu różnych, długich haseł. Gdy ktoś próbuje zapamiętać je wszystkie, zwykle kończy z prostszymi kombinacjami albo powtarzaniem tego samego hasła. Menedżer haseł rozwiązuje sporą część problemu, lecz nadal przechowuje dane, które w pewnych okolicznościach można wpisać na fałszywej stronie.
Dobrze skonfigurowane uwierzytelnianie wieloskładnikowe mocno ogranicza ryzyko przejęcia konta. Podstawy ochrony kont, aktualizacji i bezpiecznego logowania opisuje również przewodnik cyberbezpieczeństwo od podstaw. Passkeys idą jednak krok dalej: nie próbują ulepszyć hasła, lecz usuwają konieczność przesyłania go podczas logowania.
Najważniejsza zmiana nie polega na tym, że hasło staje się krótsze. Hasła po prostu nie trzeba wpisywać.
W 2026 roku nie jest to już eksperymentalna funkcja dla entuzjastów technologii. Klucze dostępu są obsługiwane przez główne systemy operacyjne, przeglądarki i coraz większą liczbę popularnych usług. Google pozwala tworzyć passkeys dla kont Google, Microsoft obsługuje je w kontach osobistych oraz służbowych, GitHub umożliwia logowanie kluczem dostępu bez hasła i dodatkowego kodu 2FA, a Amazon wykorzystuje je w procesach logowania do części swoich usług.
Jak działają passkeys prosto
Żeby zrozumieć, klucze dostępu jak działają, nie trzeba analizować kryptografii linijka po linijce. Wystarczy znać różnicę między hasłem a parą kluczy.
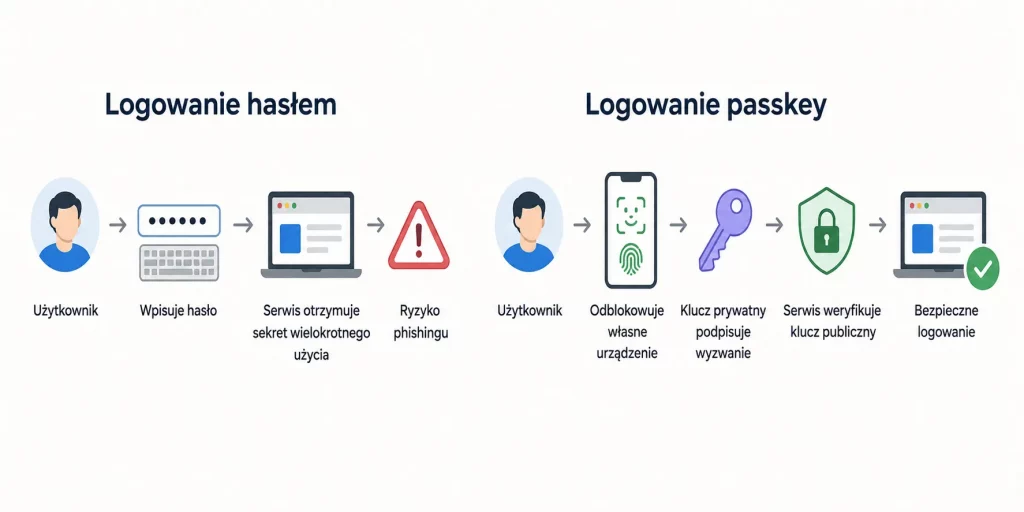
Podczas tworzenia passkey urządzenie generuje dwa powiązane elementy. Klucz publiczny trafia do serwisu. Klucz prywatny pozostaje pod kontrolą urządzenia albo menedżera poświadczeń i nie jest przesyłany stronie internetowej. Microsoft opisuje ten mechanizm wprost: serwis zapisuje klucz publiczny, a urządzenie zachowuje klucz prywatny i używa go do podpisania wyzwania podczas logowania.
W praktyce wygląda to znacznie prościej niż brzmi:
- Serwis rozpoznaje konto i prosi o potwierdzenie logowania.
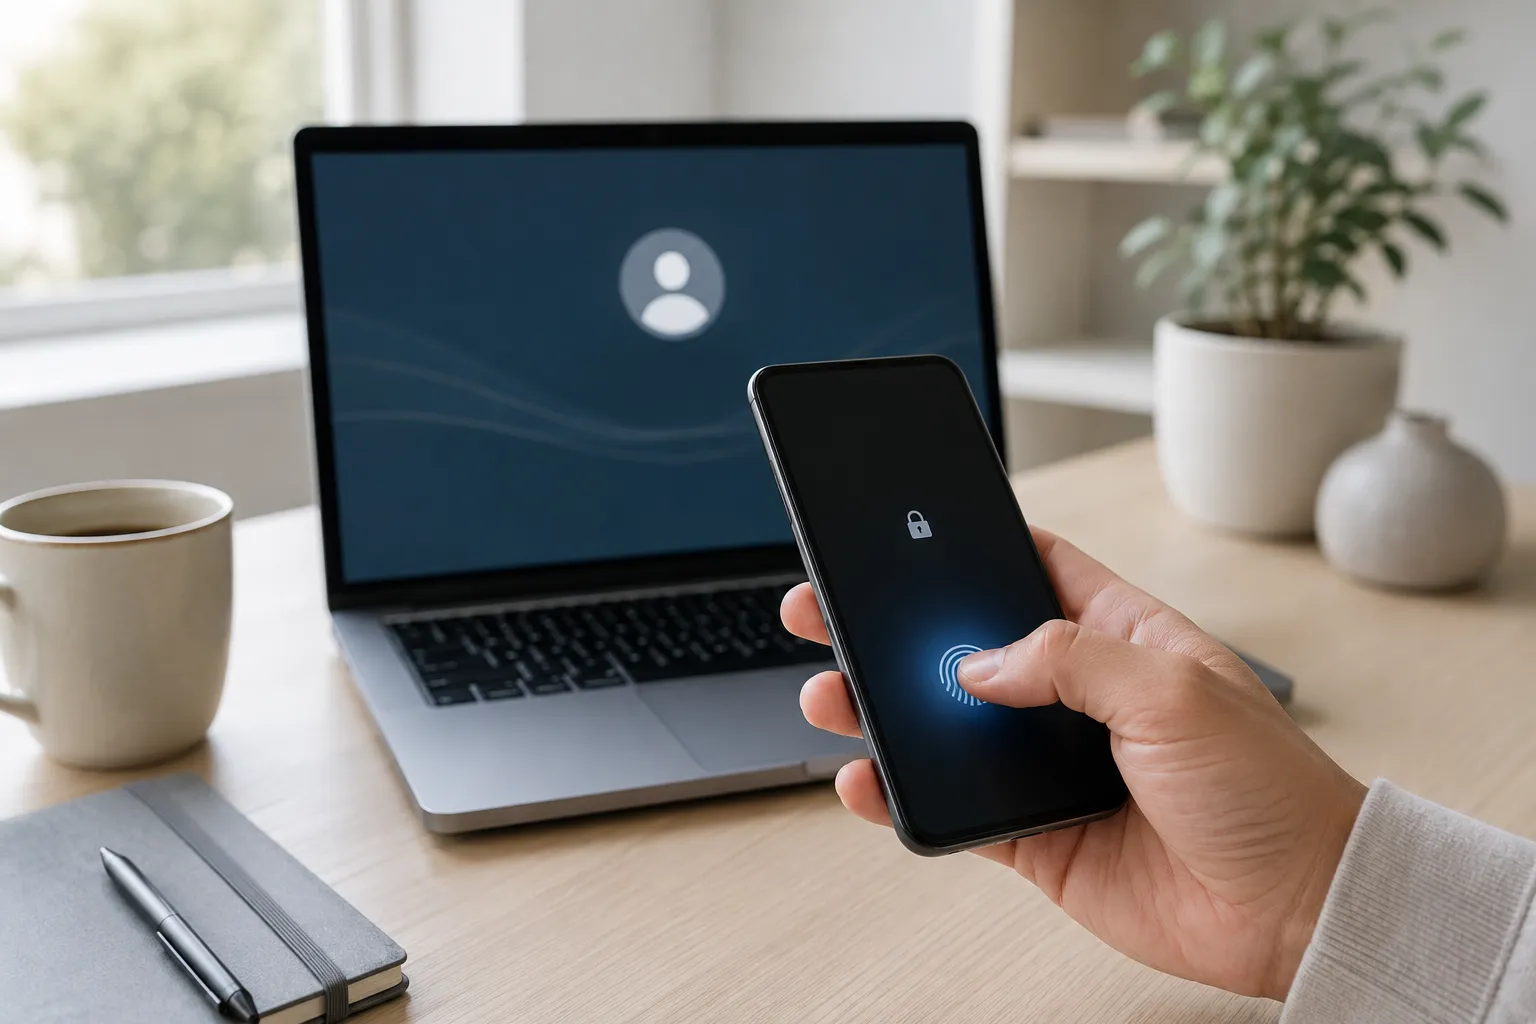
- Telefon lub komputer wyświetla systemowe okno uwierzytelnienia.
- Użytkownik odblokowuje urządzenie twarzą, odciskiem palca albo PIN-em.
- Urządzenie kryptograficznie potwierdza, że posiada właściwy klucz prywatny.
- Serwis weryfikuje odpowiedź za pomocą zapisanego klucza publicznego i wpuszcza użytkownika na konto.
Odcisk palca czy skan twarzy nie trafia przy tym do sklepu, poczty lub portalu społecznościowego. Biometria służy urządzeniu do stwierdzenia, że osoba próbująca użyć passkey ma prawo odblokować przechowywane poświadczenie.
| Hasło | Passkey |
|---|---|
| Sekret trzeba wpisać | Nie wpisuje się sekretu |
| Można je skopiować | Klucz prywatny nie jest kopiowany do formularza |
| Może zostać przejęte przez fałszywy formularz | Poświadczenie jest związane z właściwym serwisem |
| Trzeba je zapamiętać lub przechować | Uwierzytelnianiem zarządza urządzenie lub menedżer |
| Często wymaga dodatkowego kodu | W części usług passkey sam spełnia wymagania silnego uwierzytelnienia |
Nie oznacza to, że telefon przejmuje rolę „hasła zapisanego w pamięci”. Kod PIN urządzenia odblokowuje lokalny mechanizm uwierzytelniania. Sam kod nie jest wysyłany do serwisu jako poświadczenie konta.
Dlaczego phishing przestaje działać
Typowy phishing wykorzystuje fakt, że użytkownik potrafi wpisać prawidłowe hasło w niewłaściwym miejscu. Wiadomość prowadzi na domenę podobną do prawdziwej, formularz wygląda znajomo, a wpisane dane natychmiast trafiają do atakującego.
Passkey zmienia ten model. Poświadczenie powstaje dla konkretnej strony lub usługi i jest z nią kryptograficznie związane. Fałszywa witryna o podobnej nazwie nie może po prostu wyświetlić formularza i poprosić o „wpisanie passkey”, ponieważ nie istnieje ciąg znaków, który użytkownik zna i może przepisać.
Dobra zasada praktyczna: jeśli strona prosi o przepisanie „klucza dostępu”, kodu passkey albo sekretu wygenerowanego przez passkey, nie jest to normalny proces logowania kluczem dostępu.
Google wskazuje, że passkeys nie można przypadkowo przekazać napastnikowi tak jak hasła, a Microsoft określa je jako odporne na typowe próby phishingu.
Nie oznacza to końca wszystkich oszustw internetowych. Przestępca nadal może próbować nakłonić właściciela konta do wykonania przelewu, instalacji programu, zaakceptowania szkodliwej operacji albo przekazania kodu odzyskiwania. Passkeys zamykają konkretny, bardzo szeroki kanał ataku: kradzież poświadczeń przez podrobioną stronę logowania.
Phishing nie znika jako metoda manipulacji. Traci natomiast jeden z najcenniejszych łupów, czyli hasło nadające się do ponownego użycia.
Gdzie już włączysz passkeys w 2026
Lista usług zmienia się szybciej niż sam standard, dlatego przed aktywacją najlepiej sprawdzić ustawienia bezpieczeństwa konkretnego konta. W sierpniu 2026 roku wsparcie jest już widoczne w dużych ekosystemach konsumenckich i profesjonalnych.
Google pozwala używać passkeys do kont Google z odciskiem palca, rozpoznawaniem twarzy lub blokadą ekranu. W systemie Android zapisane klucze mogą być synchronizowane przez menedżera poświadczeń Google i używane na innych zgodnych urządzeniach.
Microsoft obsługuje klucze dostępu w Windows 11 i na kontach Microsoft, a w swoich aktualnych materiałach zachęca do przechodzenia na metody bezhasłowe. Firma rozpoczęła również odchodzenie od kodów SMS jako metody uwierzytelniania i odzyskiwania części kont osobistych, promując passkeys oraz zweryfikowany adres e-mail.
Apple przechowuje hasła i passkeys w aplikacji Hasła, a synchronizacja może odbywać się pomiędzy urządzeniami połączonymi z tym samym kontem Apple. Oficjalna dokumentacja Apple z czerwca 2026 roku nadal opisuje klucze dostępu jako zamiennik haseł obsługiwany na iPhonie, iPadzie i Macu.
GitHub pozwala właścicielom kont osobistych dodać passkey i później logować się bez wpisywania hasła oraz bez osobnego przechodzenia przez tradycyjny etap 2FA. Amazon również udostępnia logowanie z użyciem passkey w swoich systemach, a w 2026 roku rozszerzał tę metodę m.in. na konta Seller Central.
| Usługa lub ekosystem | Passkeys w 2026 | Typowe potwierdzenie |
|---|---|---|
| Tak | PIN, odcisk palca, twarz | |
| Microsoft | Tak | Windows Hello, PIN, biometria lub zgodne urządzenie |
| Apple | Tak, jako system przechowywania i synchronizacji | Face ID, Touch ID, kod urządzenia |
| GitHub | Tak | Passkey zapisany na zgodnym urządzeniu lub w menedżerze |
| Amazon | Tak w obsługiwanych procesach logowania | Biometria, PIN urządzenia, zapisany passkey |
Dostępność konkretnej opcji może zależeć od rodzaju konta, urządzenia, systemu i sposobu zarządzania poświadczeniami. Nie każda usługa, która obsługuje passkeys, od razu pozwala całkowicie usunąć tradycyjne hasło.
Konfiguracja krok po kroku
Proces aktywacji różni się nazwami przycisków, ale jego konstrukcja jest bardzo podobna. Logowanie bez hasła najlepiej zacząć od jednego ważnego konta, na urządzeniu używanym codziennie i zabezpieczonym kodem blokady.
- Zaloguj się do serwisu dotychczasową metodą.
- Otwórz ustawienia konta i przejdź do sekcji bezpieczeństwa lub metod logowania.
- Znajdź opcję „Passkey”, „Klucz dostępu” albo „Create a passkey”.
- Wybierz miejsce zapisania poświadczenia, jeśli system daje taki wybór.
- Potwierdź operację metodą odblokowania urządzenia: PIN-em, odciskiem palca albo rozpoznawaniem twarzy.
- Sprawdź na liście zabezpieczeń, czy nowy klucz został dodany.
- Przed usuwaniem starszych metod upewnij się, że istnieje działająca droga odzyskania konta.
Google na Androidzie może zapisywać i synchronizować passkeys przez Menedżera haseł Google, natomiast w ekosystemie Apple poświadczenia mogą być dostępne na urządzeniach korzystających z odpowiedniej synchronizacji. Microsoft także obsługuje zapis w urządzeniu lub zgodnym, synchronizowanym menedżerze poświadczeń.
Nie trzeba konfigurować od razu wszystkich kont. Dobrym początkiem są poczta, główne konto systemowe i serwisy przechowujące ważne dokumenty lub dane płatnicze.
Nowe urządzenie i odzyskiwanie
Najczęstsza obawa brzmi: skoro passkey jest na telefonie, co stanie się po zgubieniu telefonu? Odpowiedź zależy od sposobu zapisania klucza.
Część passkeys jest synchronizowana przez menedżera poświadczeń. Po przejściu na nowe urządzenie i prawidłowym zalogowaniu do własnego ekosystemu zapisane klucze mogą ponownie stać się dostępne. Google opisuje synchronizację przez Google Password Manager, Apple przez własny system haseł i passkeys, a Microsoft również wspiera synchronizowane menedżery poświadczeń.
Inne klucze mogą być związane z konkretnym urządzeniem lub fizycznym kluczem bezpieczeństwa. W takim układzie utrata urządzenia wymaga skorzystania z drugiego zarejestrowanego passkey albo procedury odzyskiwania oferowanej przez usługę.
Dlatego podczas przechodzenia na passkeys trzeba myśleć nie tylko o logowaniu, ale również o scenariuszu awaryjnym. Przy krytycznych kontach rozsądny układ obejmuje:
- synchronizowany passkey dostępny na własnych urządzeniach;
- aktualną metodę odzyskiwania konta;
- drugi niezależny sposób dostępu, jeśli usługa go umożliwia;
- zapisane w bezpiecznym miejscu kody odzyskiwania, gdy są dostępne.
Nie należy usuwać alternatywnych metod tylko po to, aby konto wyglądało „bardziej bezhasłowo”. Najpierw trzeba sprawdzić, jak dana usługa zachowa się po utracie telefonu, zmianie numeru albo awarii komputera.
Bezpieczny system logowania powinien utrudniać wejście napastnikowi, ale nie właścicielowi konta po zgubieniu jednego urządzenia.
Passkeys a menedżer haseł
Passkeys nie oznaczają, że menedżery haseł stają się zbędne. Przeciwnie, ich rola stopniowo rozszerza się z przechowywania haseł na zarządzanie różnymi typami poświadczeń.
W 2026 roku można spotkać passkeys zapisane w systemowym rozwiązaniu telefonu lub komputera, w usługach synchronizacji albo w kompatybilnym menedżerze poświadczeń. Dzięki temu passkey na telefonie nie musi oznaczać klucza dostępnego wyłącznie na jednym fizycznym urządzeniu.
Różnica dotyczy sposobu logowania. Przy tradycyjnym haśle menedżer wypełnia pole tekstowe. Przy passkey nie przekazuje serwisowi sekretnego ciągu znaków, lecz uczestniczy w kryptograficznym uwierzytelnieniu. Użytkownik nadal widzi znajomy komunikat o potwierdzeniu twarzą, palcem lub PIN-em, ale pod spodem działa inny mechanizm.
Passkeys nie likwidują też od razu potrzeby stosowania weryfikacji dwuetapowej 2FA. W usługach, które nie obsługują kluczy dostępu, mocne unikalne hasło i drugi składnik pozostają rozsądnym zestawem ochronnym. Praktyczne warianty zabezpieczania kont opisuje osobny poradnik o weryfikacji dwuetapowej 2FA.
Nie należy również zakładać, że pojawienie się opcji passkey automatycznie usuwa stare hasło. Część serwisów pozostawia hasło jako metodę zapasową. W takim przypadku bezpieczeństwo konta zależy także od jakości tej alternatywnej ścieżki.
Najrozsądniejsza migracja na przełomie 2026 i 2027 roku wygląda więc spokojnie: klucze dostępu włącza się tam, gdzie są dobrze obsługiwane, pozostawia sprawdzone metody odzyskiwania i nie osłabia pozostałych kont tylko dlatego, że część usług przeszła już na nowy standard.
Od hasła do passkey w jednym spojrzeniu
FAQ
Czy passkey to to samo co kod PIN telefonu?
Nie. PIN służy do odblokowania urządzenia lub dostępu do zapisanych na nim poświadczeń. Serwis internetowy nie otrzymuje tego kodu jako hasła. Passkey wykorzystuje parę kluczy kryptograficznych, a urządzenie po lokalnym potwierdzeniu tożsamości wykonuje właściwą operację uwierzytelnienia.
Co się stanie, gdy zgubię telefon z passkey?
Jeżeli klucz był synchronizowany przez obsługiwany menedżer poświadczeń, może być dostępny po skonfigurowaniu nowego urządzenia. Przy kluczu związanym wyłącznie z jednym urządzeniem potrzebny będzie drugi passkey albo procedura odzyskania konta. Dlatego przed rezygnacją ze starszych metod trzeba sprawdzić ustawienia odzyskiwania każdego ważnego konta.
Czy warto już przechodzić na passkeys?
Tak, przede wszystkim w usługach, które mają dojrzałą obsługę kluczy dostępu i jasno opisane odzyskiwanie konta. Google, Microsoft, Apple jako dostawca systemowego magazynu poświadczeń, GitHub oraz część usług Amazon pokazują, że technologia wyszła już poza etap demonstracji.
Hasła nie znikną jednego dnia, ale ich pozycja wyraźnie słabnie. Najlepszy pierwszy krok jest mały: włączyć jeden passkey na dobrze zabezpieczonym urządzeniu, sprawdzić sposób odzyskania konta i dopiero potem przenosić kolejne logowania.